


Logga in med Google: Att ta bort appen innebär inte att åtkomsten återkallas
Den blå knappen sparar en halv minut. Inget formulär, inget nytt lösenord, ett tryck på ”Logga in med Google” och tjänsten är klar. Därefter sker det som ingen ser. Tjänsten tar emot en token, och den token tillhör nu tjänsten. Den finns på deras servrar, inte på din telefon. Det är därför den finns kvar där även efter att du har raderat appen.
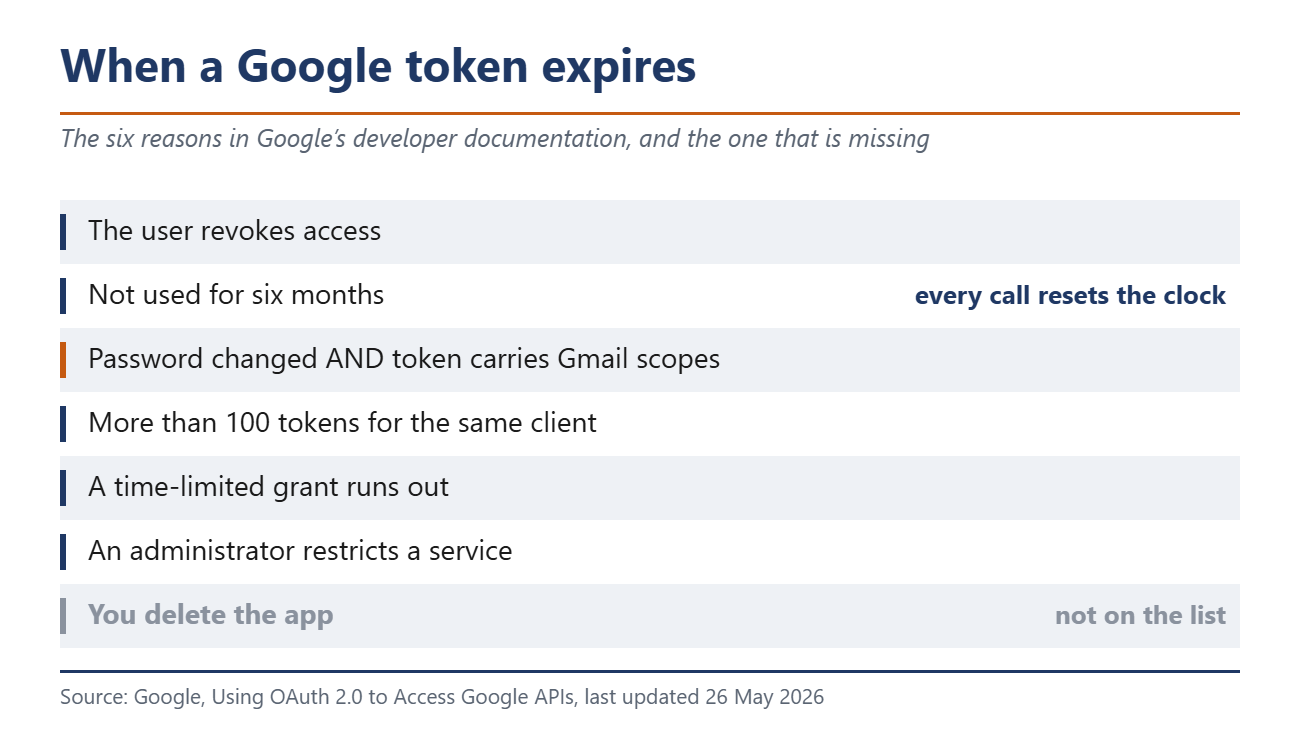
Googles utvecklardokumentation listar orsakerna till att en uppdateringstoken slutar fungera. Den upphör att gälla när användaren återkallar åtkomsten. Den upphör att gälla efter sex månader utan användning. Den upphör att gälla när användaren byter lösenord och token innehåller Gmail-behörigheter. Den upphör också att gälla när kontot innehåller fler än 100 token för samma klient, när en tidsbegränsad behörighet löper ut eller när en administratör begränsar en tjänst. Att radera appen finns inte med på den listan. Avinstallationen når aldrig leverantörens server.
Sexmånadersregeln rensar inte bort
Den andra anledningen låter betryggande. Ett halvår, sedan är det över. Klockan tickar bara så länge inget påverkar token, och varje anrop nollställer den. En tjänst som synkroniserar kontakter i bakgrunden förnyar sin egen åtkomst utan begränsning. Det samma gäller en tjänst som läser din kalender en gång i veckan. Regeln gäller endast där ingenting händer ändå.
Google lade till en andra rensning i juni 2025, och den har både positiva och negativa effekter. Utvecklarklienter som inte använts på sex månader raderas automatiskt. På hjälpsidan förklaras vad som slutar fungera. Tjänsten kan inte längre användas för ”Logga in med Google”, och befintliga token slutar fungera. Så en tjänst där du aldrig har ställt in ett eget lösenord kan en dag vägra att öppnas.
Ett nytt lösenord skyddar bara inkorgen
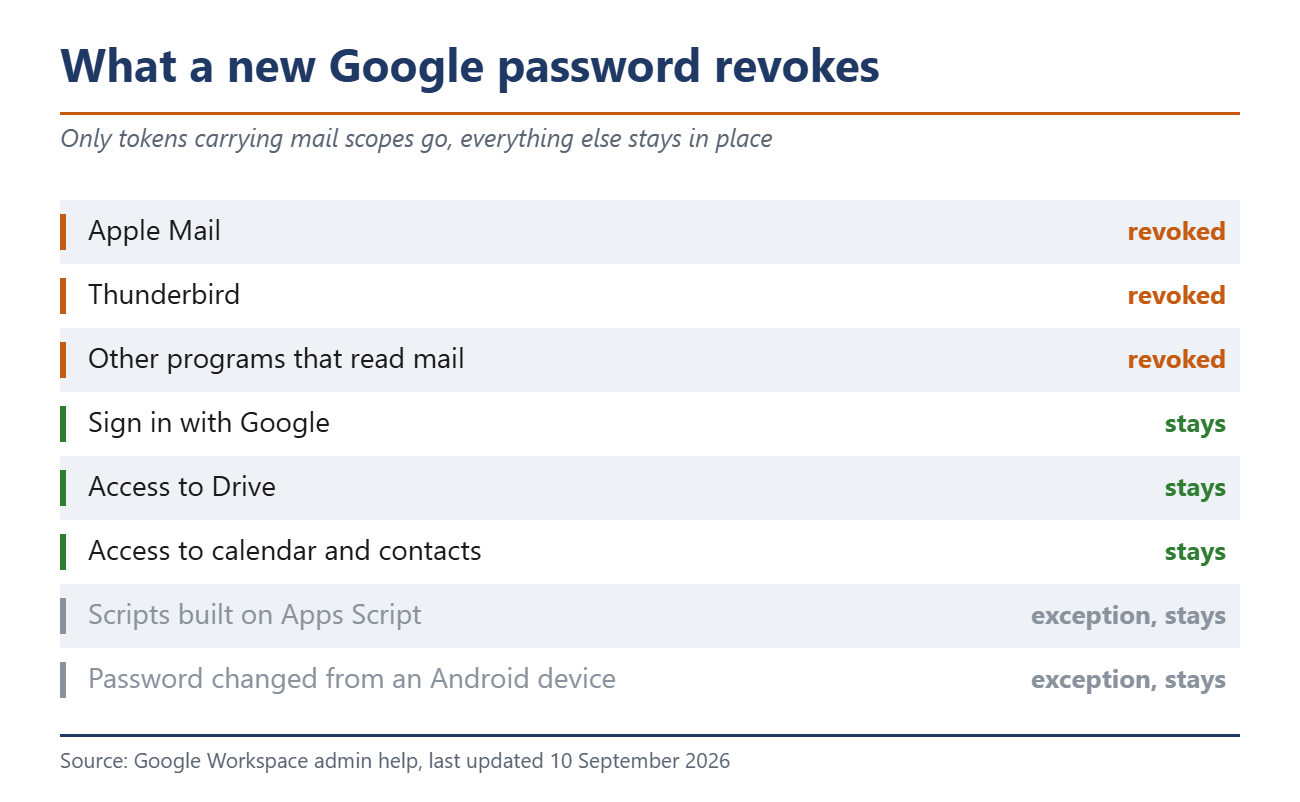
Det vanligaste rådet när man känner sig osäker är att byta lösenord. Hos Google fungerar det på ett ställe. I hjälpen för administratörer står det att token för vissa produkter återkallas när ett lösenord ändras, och det gäller de som omfattar e-post. Apple Mail och Thunderbird slutar synkronisera. Det gör även andra program som läser e-post.
Allt annat klarar sig oskadat genom det nya lösenordet. Det inkluderar vanlig inloggning med Google, åtkomst till Drive, kalendern och kontakterna. Utvecklarhandboken innehåller den avgörande halva meningen som ingen utanför branschen läser. En token upphör att gälla när användaren byter lösenord och den token innehåller Gmail-behörigheter.
Även för e-post nämner Google tre undantag. Skript som bygger på Apps Script undantas. Om lösenordet byts från en Android-enhet förblir enhetens åtkomst oförändrad. IMAP-sessioner som autentiseras på detta sätt påverkas inte heller.
Var man ska leta, leverantör för leverantör
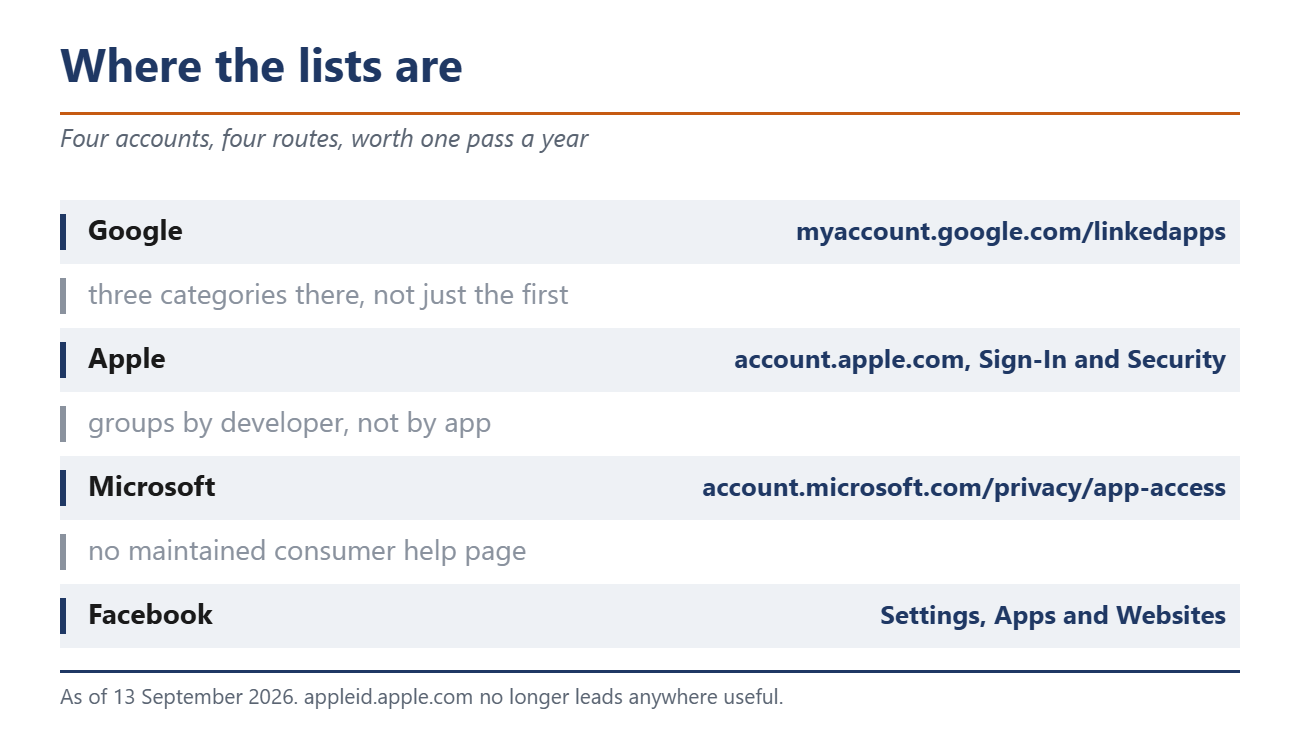
Google har listan på myaccount.google.com/linkedapps. Den innehåller tre kategorier, och den som bara tittar på den första har missat hälften. ”Logga in med Google” omfattar vanliga inloggningar. ”Kontoåtkomst” omfattar tjänster som läser data. ”Länkade konton” utgör den tredje gruppen. För att ta bort en post markerar du den, öppnar detaljerna och väljer sedan antingen att sluta använda ”Logga in med Google” eller att ta bort åtkomsten.
Apple har flyttat sidan. Den gamla adressen appleid.apple.com leder inte längre någonstans. Den aktuella hjälpsidan heter account.apple.com, sedan ”Inloggning och säkerhet” och därefter ”Logga in med Apple”. På en iPhone är vägen Inställningar, ditt namn, Logga in med Apple. En detalj är viktig här, eftersom Apple grupperar efter utvecklare snarare än efter app. Om du tar bort en åtkomst tas den bort för alla appar från den utvecklaren.
På Facebook heter avsnittet Appar och webbplatser. Microsoft-konton hanteras på account.microsoft.com/privacy/app-access, men det finns en viktig sak att tänka på. Det finns ingen uppdaterad hjälpsida för konsumenter som täcker detta, och den officiella Microsoft-guiden handlar om arbets- och skolkonton. Den guiden innehåller en rad som konsumenter bör notera. Vissa behörigheter kan inte återkallas när en administratör väl har beviljat dem.
Vad återkallandet inte kan göra
Rensningen slutar här, och Google säger det i sin egen hjälp. Att ta bort en koppling stoppar den automatiska inloggningen. Det raderar inte de data som finns lagrade hos tredjepartstjänsten.
Facebook uttrycker det på liknande sätt och skickar vidare problemet. Appen eller spelet kan ha lagrat information från när du använde det, står det i hjälpen, och du bör kontakta utvecklaren för att ta bort allt som de fortfarande har kvar. Apple visar samma sak ur en annan vinkel. Logga in med Apple en andra gång så är du tillbaka i exakt samma konto.
Forskare vid University of Illinois at Chicago mätte detta hos 95 stora tjänster. De presenterade sin studie vid USENIX Security 2018. Då erbjöd 89,5 procent av de tjänster de utvärderade inget sätt alls att ogiltigförklara aktiva sessioner. Siffrorna är åtta år gamla och mekanismerna har inte förändrats.
Hur många anslutningar ett genomsnittligt konto har är något som ingen vet. Google, Apple, Microsoft och Meta offentliggör inte siffran, och ingen studie mäter den. Denna brist på information är i sig ett svar på hur noga detta område övervakas.
Varför detta inte är ett tankeexperiment
I augusti 2025 använde angripare stulna token som tillhörde applikationen Salesloft Drift för att nå Salesforce-data hos ett stort antal företag. Google Threat Intelligence dokumenterade händelseförloppet. Åtkomsten inleddes den 8 augusti och pågick åtminstone till den 18 augusti. Redan efter en dag läste angriparna även e-post från ett litet antal Google Workspace-konton. Salesloft och Salesforce återkallade alla aktiva tokens två dagar efter den sista observerade åtkomsten. Lösenord hjälpte inte, och inte heller tvåfaktorsinloggning, eftersom en giltig token inte kräver något av detta.
Meta har medgett att deras egna rensningsåtgärder kan misslyckas. År 2020 uppgav företaget att en brist hade gjort att uppskattningsvis 5 000 utvecklare fortsatt att ta emot information. Användarna hade inte använt dessa appar på mer än 90 dagar.
Arbetet från din sida är minimalt. Fyra listor, en genomgång av varje, och bort med allt du inte känner igen eller inte har använt på flera månader. Om en tjänst slutar fungera efteråt har du ditt svar på om den fortfarande fungerade.
Källa(or)
developers.google.com/identity/protocols/oauth2
support.google.com/accounts/answer/13533235
support.google.com/a/answer/6328616
support.apple.com/de-de/102571
www.facebook.com/help/170585223002660
cloud.google.com/blog/topics/threat-intelligence/data-theft-salesforce-instances-via-salesloft-drift
about.fb.com/news/2020/07/improving-data-limits-simplifying-terms/
 Add as a preferred source on Google


