


Din gamla arbets-e-postadress fungerar fortfarande, och Google rekommenderar den
På din sista dag lämnar du tillbaka den bärbara datorn, nyckeln och passerkortet. Ingen tänker på e-postadressen, eftersom det inte finns något att lämna tillbaka. Den stannar kvar där den alltid har varit, på en server som någon annan nu administrerar.
Inget av detta skulle spela någon roll om adressen bara hade använts för arbete. För många människor fyller den också ett andra syfte. Den är återställningsadressen för ett privat konto. En webbutik, en streamingtjänst, ett konto som skapades när arbetsadressen var den som användes oftast. Och den som läser den adressen kan klicka på ”glömt lösenord” på dessa konton.
Google rekommenderar detta till administratörer
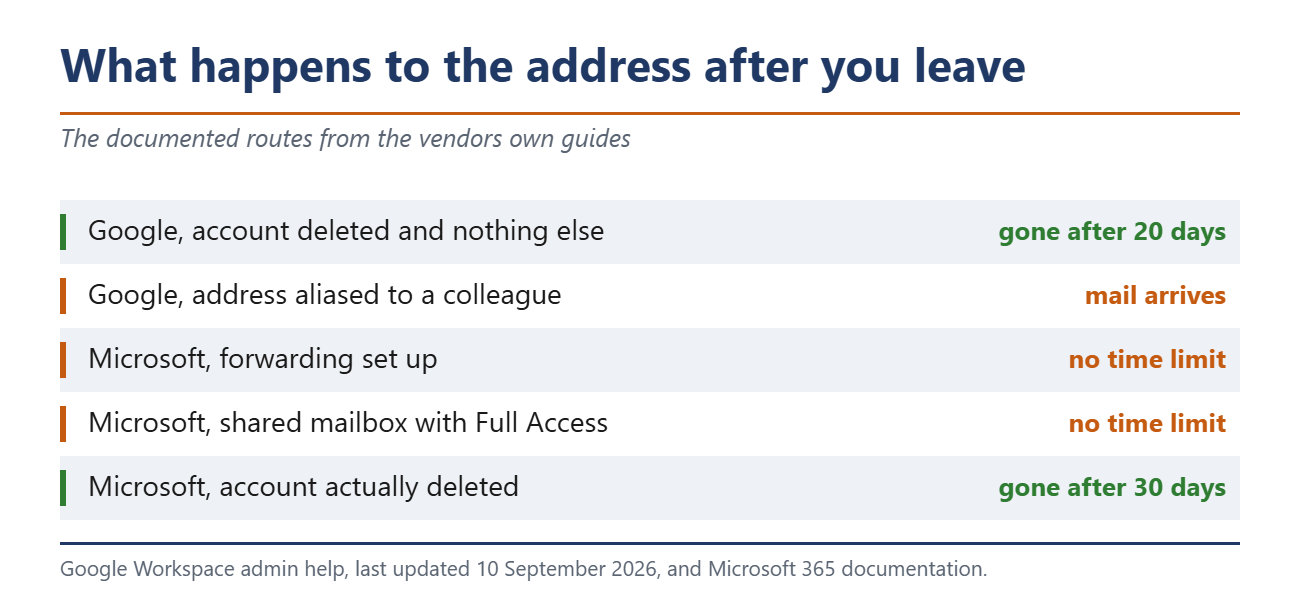
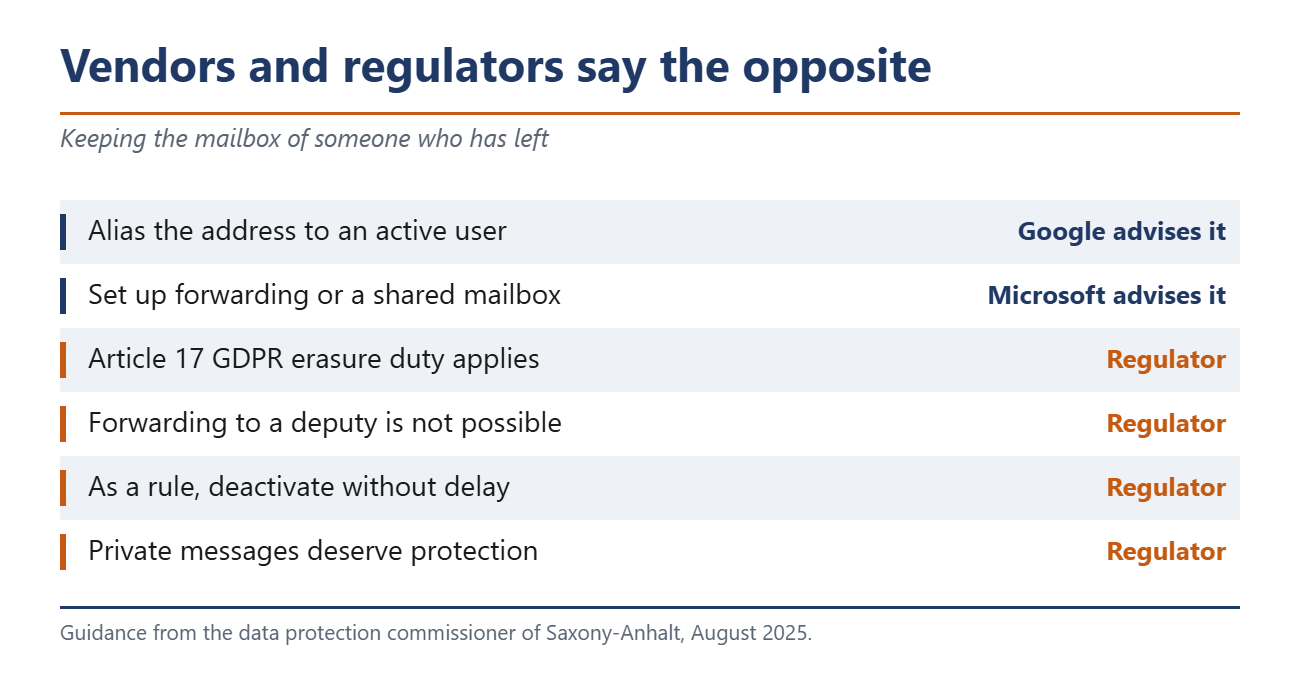
Workspace-dokumentationen för administratörer behandlar detta fall. Den beskriver hur man tar bort en avgående medarbetares konto och sedan tilldelar den gamla e-postadressen som ett alias till en nuvarande användare. Poängen är att meddelanden som skickas till den gamla adressen inte försvinner. De hamnar istället i det primära kontots inkorg.
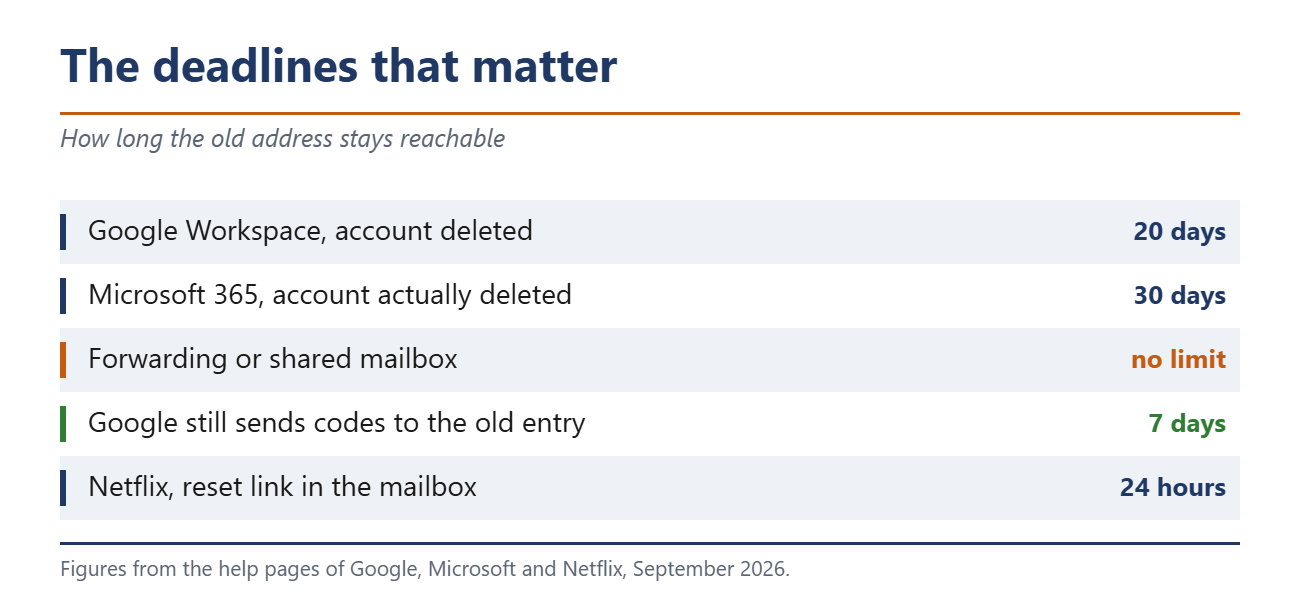
Detta är ingen gråzon. Det är leverantörens dokumenterade rekommendation, senast uppdaterad den 10 september i år. Ur företagets synvinkel är det logiskt, eftersom kundförfrågningar annars skulle försvinna. Google ger också en tidsram för överlämningen. Adressen lämnar Workspace 20 dagar efter att kontot har raderats, och fram till dess kan den tilldelas en annan administrerad användare.
Samma guide säger något annat. Google uppmanar administratörer att ta bort den avgående medarbetarens återställnings-e-postadress och telefonnummer, så att personen inte kan använda lösenordsåterställning för att återfå tillgång till företagskontot. Företaget skyddas därmed mot den före detta medarbetaren. Det omvända fallet nämns inte i guiden.
Microsoft behåller också adressen aktiv
Guiden för Microsoft 365 lyder i stort sett likadant. Där står det att man kan hålla en tidigare anställds e-postadress aktiv, ifall kunder eller samarbetspartner fortfarande skriver till den. Vidarebefordran säkerställer då att meddelandena når den som tar över arbetet.
Det andra alternativet som Microsoft beskriver är att omvandla kontot till en delad postlåda. Alla befintliga e-postmeddelanden och kalenderposter finns kvar, och flera personer kan öppna dem. Den motsvarande behörigheten kallas Full åtkomst. Den låter det tilldelade kontot läsa och hantera e-posten i någon annans postlåda.
En sidokommentar i samma guide avgör allt. Vid vidarebefordran eller en delad postlåda får den avgående medarbetarens konto inte raderas, eftersom det fungerar som ankare för konfigurationen. Den vanliga uppfattningen att allt försvinner efter 30 dagar gäller därför endast i de fall där radering sker. Vid vidarebefordran förblir adressen aktiv på obestämd tid.
Vad en e-postadress i sig kan göra
Om tillgång till adressen räcker för att ta över ett konto beror på tjänsten. Det finns inget generellt svar, och det är där det blir intressant.
Netflix beskriver två återställningsvägar i sin hjälp, via e-post eller via SMS, och SMS-vägen kräver att ett telefonnummer finns registrerat. Utan ett nummer återstår endast e-postvägen. Länken upphör att gälla efter 24 timmar, och innan dess räcker den i sig. Ett Microsoft-konto skickar en verifieringskod till ett av de sparade alternativen. Om arbetsadressen är den enda som är sparad, fungerar det.
Andra leverantörer går inte att bedöma utifrån deras offentliga hjälpsidor. PayPal nämner endast en säkerhetskontroll utan att specificera metoderna, och Amazons hjälpsida blockerar automatiserade förfrågningar. Påståendet att tillgång till e-post räcker överallt kan därför inte stödjas. En tjänst som begär en andra bekräftelse i en app eller med en hårdvarunyckel är en annan sak. Där räcker det inte.
Tyska tillsynsmyndigheter ser annorlunda på saken
Det är här som leverantörernas råd och tysk lagstiftning kolliderar. Dataskyddsombudet för Sachsen-Anhalt publicerade i augusti 2025 riktlinjer om avgående anställda. Där anges motsatsen till vad Google och Microsoft rekommenderar.
En e-postlåda med en persons namn förlorar sin avtalsgrund så snart personen slutar, hävdar riktlinjerna, vilket utlöser skyldigheten att radera uppgifter enligt artikel 17 i den allmänna dataskyddsförordningen. Det är därför inte tillåtet att vidarebefordra e-post till en ställföreträdare eller efterträdare, och inte heller att ge dem tillgång till e-postkontot. Som regel, skriver dataskyddsombudet, krävs omedelbar avaktivering.
Riktlinjerna förutser till och med det fall som beskrivs här. Privata meddelanden kommer att anlända även där privat användning av arbetspostlådan var förbjuden, och dessa meddelanden förtjänar skydd. Arbetsgivarens åtkomst till dem saknar rättslig grund. Huruvida telekommunikationssekretessen gäller utöver detta är oklart, eftersom domstolar har dömt olika och det inte finns något avgörande från högsta domstolen.
Vad som är bevisat och vad som inte är det
Det finns inga offentliga fall som dokumenterar en övertagning av ett privat konto via en arbetsadress som fortsatte att fungera. Det bör noteras. Det som är bevisat är mekanismen, plus två fall vid sidan av den som visar hur nära scenariot ligger.
Säkerhetsforskaren Dylan Ayrey från Truffle Security köpte domänen till ett upplöst startup-företag i januari 2025. Han återskapade sedan e-postkonton för tidigare anställda på den. Enligt hans egen redogörelse gav det honom tillgång till deras ChatGPT-, Slack-, Notion- och Zoom-konton, samt till HR-system som innehöll personnummer. En dataset från Crunchbase gav honom tillgång till mer än 100 000 domäner från misslyckade startup-företag som var till salu. Hans poäng är träffande, eftersom en enskild person inte har någon möjlighet att skydda dessa uppgifter efter att ha slutat. Google bestrider beskrivningen av detta som en säkerhetsbrist och hänvisar utvecklare till en oföränderlig identifierare som de bör använda istället för e-postadressen.
Det andra fallet kommer från Microsofts eget supportforum. I april 2025 beskrev en användare hur hen blev utelåst från ett Outlook-konto som hen haft i 15 år, eftersom återställningsadressen hade inaktiverats i samband med det gamla jobbet. Studiedokument, invandringshandlingar och en pågående jobbansökan fanns i den e-postlådan. Moderatorns svar var kortfattat, eftersom alternativa lösningar endast fungerar om en andra e-postadress eller ett andra telefonnummer finns registrerat.
Hur många som använder en arbetsadress för privata konton är okänt. Siffror cirkulerar, men de håller inte vid en närmare granskning, eftersom de ursprungliga källorna har försvunnit.
10 minuter före sista dagen
Gå igenom de viktiga kontona och kontrollera vilken adress som är lagrad för återställning. Google lagrar den i säkerhetsinställningarna, Microsoft under säkerhetsinformation, och butiker och streamingtjänster lägger den vanligtvis i själva kontot.
Googles egen hjälp om återställningsadresser säger bara att du ska välja en som du använder regelbundet, och inte den du loggar in med. Det finns ingen varning om arbetsgivaradresser. Det steget måste du själv tänka på.
En detalj underlättar. Efter en ändring av återställningsuppgifterna fortsätter Google att skicka koder till den gamla adressen i ytterligare sju dagar. Om du byter strax efter flytten förblir därför båda vägarna öppna i en vecka. Byt innan flytten så uppstår problemet aldrig.
Källa(or)
knowledge.workspace.google.com/admin/users/add-or-delete-an-alternate-email-address-email-alias
support.google.com/a/answer/6329207
support.google.com/a/answer/33314
learn.microsoft.com/en-us/microsoft-365/admin/add-users/remove-former-employee
learn.microsoft.com/en-us/microsoft-365/admin/add-users/give-mailbox-permissions-to-another-user
trufflesecurity.com/blog/millions-at-risk-due-to-google-s-oauth-flaw
 Add as a preferred source on Google


