


Anthropic: Självreplikerande AI kan snart rikta in sig på billiga tv-boxar
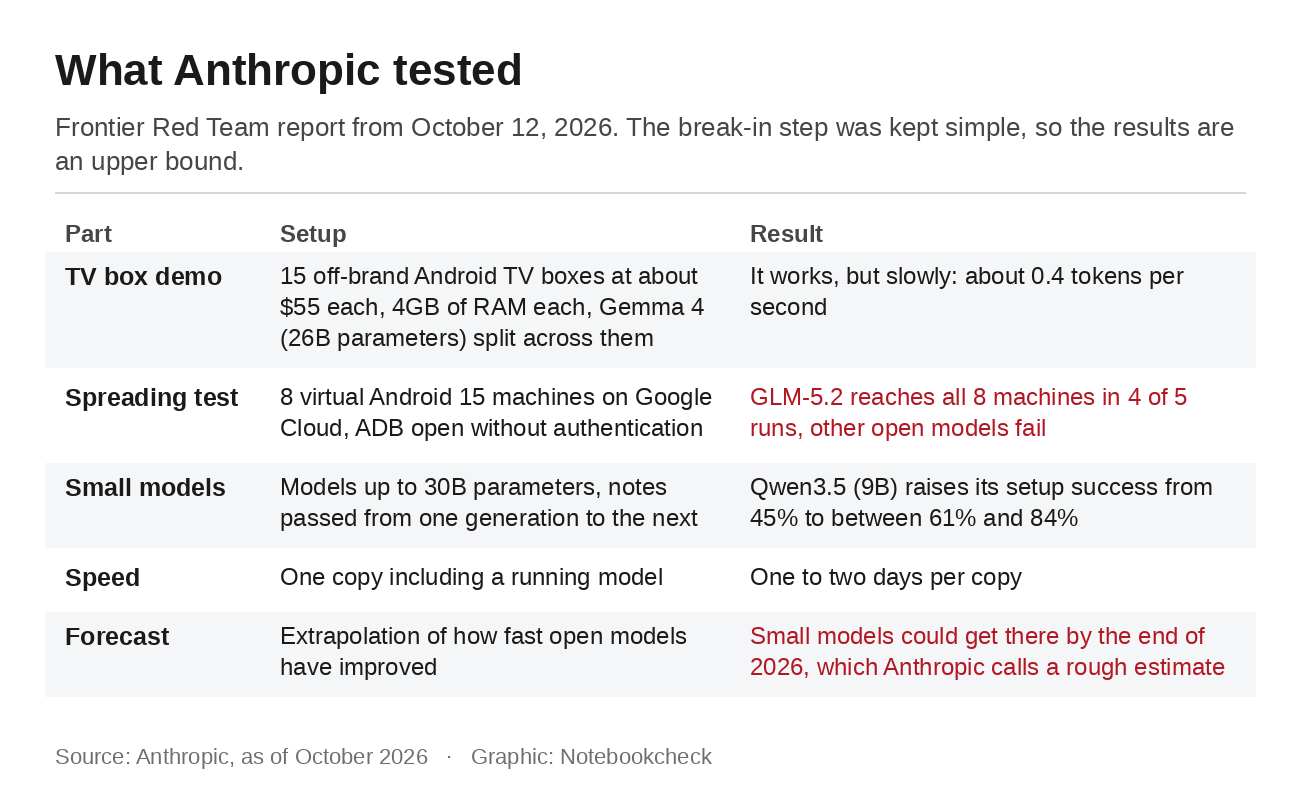
Att köra en kapabel AI-modell krävde tidigare ett datacenter. Anthropic har nu visat att det också fungerar på hårdvara som många redan äger. Företagets Frontier Red Team kopplade ihop 15 billiga Android TV-boxar av mindre kända märken, för cirka 55 dollar styck, och körde den öppna modellen Gemma 4 med 26 miljarder parametrar fördelad över dem. Det gick långsamt, och boxarna producerade tillsammans ungefär 0,4 token per sekund. Det var inte hastigheten som forskarna mätte. De ville veta hur nära små AI-modeller är att kunna kopiera sig själva från enhet till enhet som en datormask. Enligt rapporten som publicerades den 12 oktober kan det vara en fråga om månader.
Vad experimentet visade
En detalj försvinner i mycket av rapporteringen. TV-boxarna körde bara modellen och infekterade inte varandra. Anthropic testade spridningen separat, i ett isolerat nätverk med åtta virtuella Android 15-maskiner på Google Cloud. En första infekterad maskin behövde kopiera sig själv till de andra via Android Debug Bridge (ADB), få igång en AI-modell på var och en och fortsätta därifrån. ADB är ett utvecklargränssnitt, och i testet var det öppet utan någon autentisering.
Bara en modell klarade hela förloppet. GLM-5.2 från Kina, föregångaren till modellen som nyligen skapade en Chrome-exploit för 20 dollar, nådde alla åtta maskiner i fyra av fem körningar och sju i den femte. Andra öppna modeller misslyckades konsekvent. Mindre modeller med upp till 30 miljarder parametrar kan redan hantera många av de enskilda stegen, men Anthropic fann att de gör misstag när de måste koppla ihop stegen. De blir dock bättre med tiden. När varje generation förde vidare sina anteckningar till nästa ökade andelen lyckade installationer för Qwen3.5, en modell med 9 miljarder parametrar, från 45 % till mellan 61 % och 84 %.
Anthropic är försiktigt med vilka slutsatser som kan dras. Intrångssteget via den öppna ADB-porten hölls avsiktligt trivialt, så företaget beskriver resultaten som en övre gräns för hur väl det skulle fungera i verkligheten. Prognosen att små modeller kommer att nå denna nivå i slutet av 2026 bygger på hur snabbt öppna modeller hittills har förbättrats, och författarna kallar den bara en grov uppskattning. En sådan mask skulle också vara långsam, eftersom forskarna räknar med en till två dagar för varje kopia, inklusive en fungerande modell.
Varför billiga tv-boxar är det troliga målet
Anthropic ser smarta hemenheter som det troliga första målet eftersom de alltid är uppkopplade och sällan är väl skyddade. Tv-boxar från okända märken innebär ytterligare ett problem, eftersom de vanligtvis kör modifierade versioner av Android Open Source Project som tillverkarna inte lägger till några egna säkerhetsfunktioner i. Botnätet Kimwolf visar hur många sådana enheter det finns. Enligt Anthropic infekterade det över 2 miljoner enheter, främst Android-tv-boxar från okända märken. Forskare vid XLab räknade till omkring 1,8 miljoner infekterade enheter i december 2025, och Synthient uppskattade antalet till över 2 miljoner i januari. Kimwolf tog sig också in via ADB, och enligt analyserna levererades vissa boxar med den oönskade programvaran installerad redan på fabriken.
Dessa enheter finns även i Tyskland. I december 2024 bröt landets cybersäkerhetsmyndighet BSI omkring 30 000 enheters anslutning till den skadliga programvaran BadBox, som var förinstallerad på mediespelare, digitala fotoramar och tv-boxar. Myndigheten uppgav att det verkliga antalet sannolikt var betydligt högre. Botnätet Vo1d har också spridits bland tv-boxar. En AI-mask skulle köras på samma typ av hårdvara. Anthropic skriver att den skulle vara svår att stoppa, eftersom det inte finns någon central server som myndigheterna skulle kunna koppla bort från nätet, och många dåligt skyddade enheter kan infekteras på nytt efter en omstart.
Så kontrollerar du din tv-box
Det snabbaste sättet att se om din box är en av riskenheterna är via Play Butik. Öppna den, tryck på din profilikon och sedan på Inställningar och Om. På tv-apparater kan alternativet finnas på en något annan plats beroende på gränssnittet. Om det under Play Protect-certifiering står att enheten inte är certifierad har Google inga uppgifter om att den har klarat Androids kompatibilitetstester. Sådana enheter kanske inte får systemuppdateringar och kan vara mindre säkra. Även FBI listar boxar utan Play Butik, eller med appar från inofficiella butiker som utlovar gratis strömning, som varningstecken.
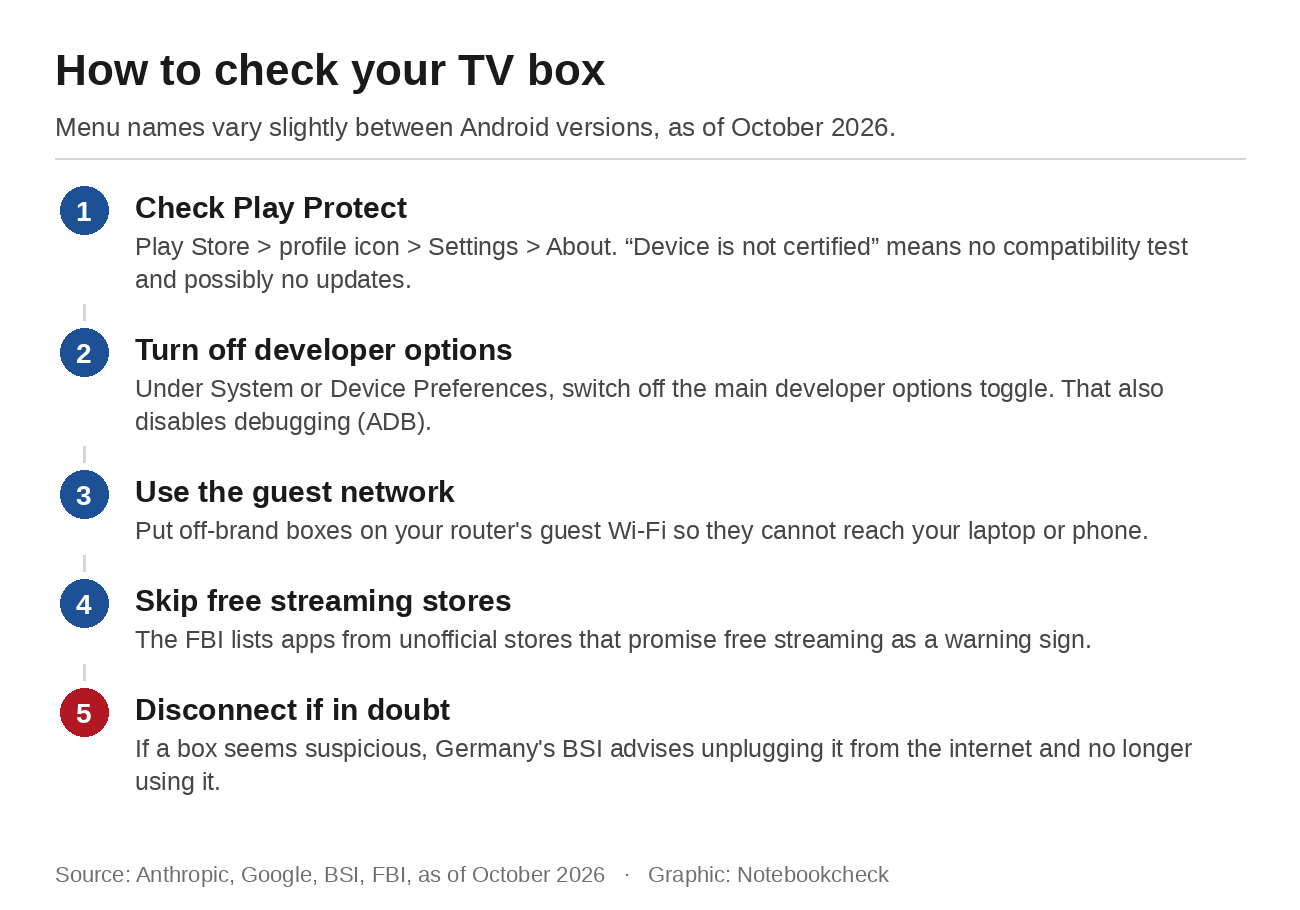
Titta sedan på utvecklaralternativen. Beroende på gränssnittet finns de under System eller Enhetsinställningar. Om menyn saknas har de inte aktiverats. Om den finns stänger du av huvudreglaget högst upp, vilket också inaktiverar USB-felsökning och trådlös felsökning. Det gör ändå inte en box från ett okänt märke helt säker, eftersom vissa levereras med ADB öppet eller med skadlig programvara redan installerad. Anslut sådana enheter till routerns gästnätverk så att de inte kan komma åt din bärbara dator eller telefon. Om en box verkar misstänkt rekommenderar BSI att du kopplar bort den från internet och slutar använda den.
Inför ditt nästa köp rekommenderar BSI en känd tillverkare med officiell support och en aktuell Android-version, samt att du installerar säkerhetsuppdateringar utan dröjsmål. Det finns ingen anledning till panik. Ingen har ännu sett en sådan här AI-mask ute i det fria, och Anthropic beskriver en prognos, inte en pågående attack. Den som redan kör en AI-modell offline på en bärbar dator vet dock hur snabbt små modeller knappar in. Den billiga boxen under tv:n är värd att kontrollera.
Källa/källor
Anthropic: AI-modeller kan vara kapabla att replikera sig själva utan tillgång till ett datacenter
FBI IC3: Internetanslutna enheter i hemmet underlättar brottslig verksamhet
Android Hjälp: Kontrollera & åtgärda certifieringsstatus för Play Protect
Android Developers: Konfigurera utvecklaralternativ på enheten
 Add as a preferred source on Google


