


ASOS hackat – användare får märkliga pushnotiser
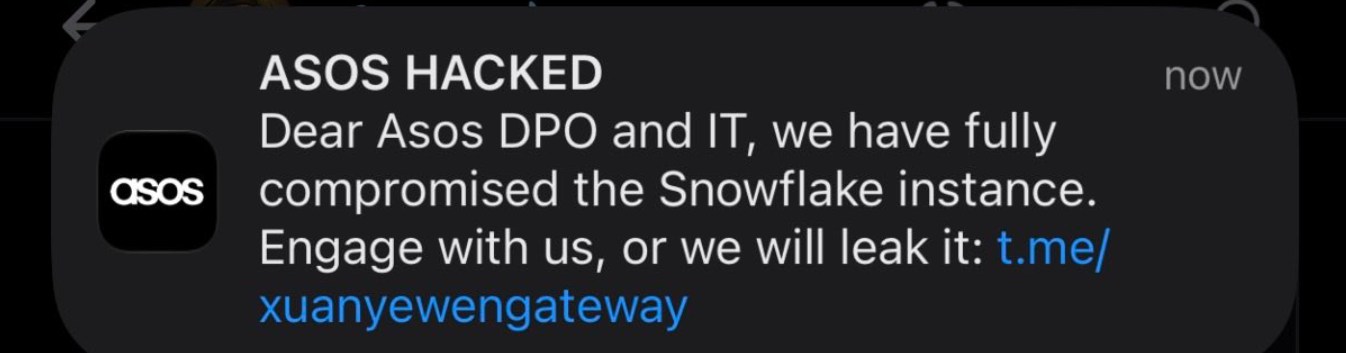
ASOS kunder fick i dag en ovanlig avisering från återförsäljarens mobilapp, där personer som verkade vara hackare hävdade att de hade tagit sig in i företagets system. ASOS utreder för närvarande incidenten, men företaget har ännu inte bekräftat intrångets fulla omfattning eller om någon kommit åt kunduppgifter.
Aviseringen hade rubriken ”ASOS hackat” och riktade sig direkt till företagets dataskyddsombud och IT-team. I meddelandet hävdade angriparna att de hade ”fullständigt komprometterat” en av ASOS Snowflake-instanser och hotade att läcka information om företaget inte kontaktade dem. Kunderna fick också en länk till en Telegram-kanal, som verkar tillhöra en grupp som kallar sig Xuanye Group.
För den som inte känner till det är Snowflake en molnplattform som företag använder för att lagra, bearbeta och analysera stora mängder data. För närvarande är det oklart vilken information ASOS hade lagrat på plattformen och vad angriparna har lyckats komma åt.
Det oroande är att meddelandet skickades via den officiella ASOS-appen. Och enligt cybersäkerhetsexperter kan en pushnotis till kunder tyda på åtkomst till andra system än en databas, även om angriparnas påståenden ännu inte har bekräftats av oberoende källor.
Det är också viktigt att komma ihåg att kunder, tills företaget ger mer information, bör vara försiktiga med misstänkta mejl, sms eller andra meddelanden som påstår sig ha koppling till incidenten och undvika att öppna okända länkar.
Källa/källor
 Add as a preferred source on Google


