


OpenCode hackat, användare uppmanas att återkalla sina API-nycklar
OpenCode stöder modeller från olika AI-leverantörer, vilket gör att utvecklare kan använda kodningsverktyget med öppen källkod med sina egna API-nycklar. Nu har OpenCode mejlat användare och varnat för att tredjepartsnycklar som sparats i deras arbetsytor kan ha exponerats vid ett dataintrång. Flera användare uppger att deras konton hos leverantörerna redan har debiterats för aktivitet som de inte har godkänt.
I mejlet uppger OpenCode att någon fått obehörig åtkomst till ett äldre system som företaget höll på att avveckla. Företaget varnar också för att API-nycklar som lagrats i användarnas arbetsytor kan ha exponerats, däribland nycklar för OpenAI och Anthropic. Dessa nycklar gör det möjligt för applikationer att använda de anslutna AI-tjänsterna, så någon som får tag på en sådan kan göra anrop på kontoinnehavarens bekostnad.
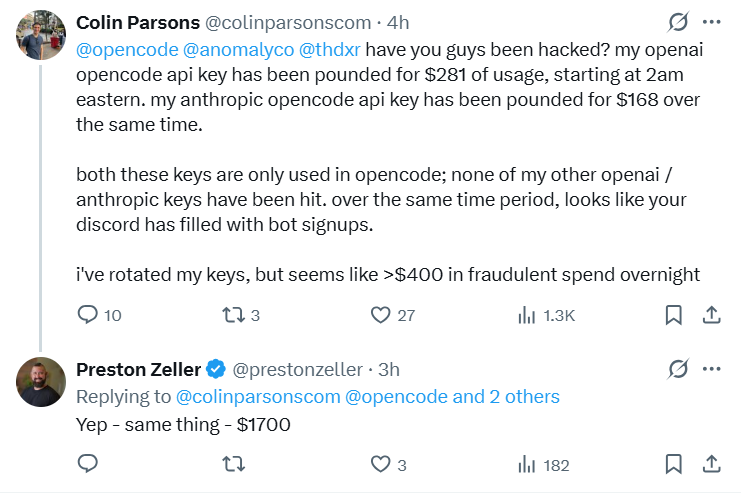
Reddit-tråden innehåller flera rapporter om oväntade kostnader. En användare rapporterade 400 dollar i obehöriga debiteringar på ett Anthropic-konto, medan en annan uppgav att Googles användningsavgifter hade nått omkring 200 euro och att deras projekt hade stängts av på grund av omfattande missbruk. En kommentator uppgav också att de fick användningsvarningar från både OpenAI och Anthropic innan OpenCode meddelade dem om intrånget.
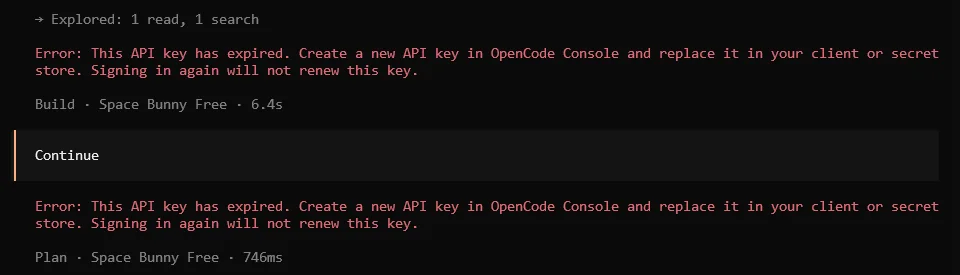
Åtkomsten till OpenCode har också blivit ett problem för vissa användare. De säger att deras API-nycklar för OpenCode-tjänsten hade gått ut och att försök att logga in via Google eller GitHub gav felmeddelandet ”Det går inte att starta inloggning via sociala medier.” En användare lyckades till slut logga in och generera en ersättningsnyckel efter flera försök, medan en annan sa att den nya nyckeln fortfarande inte fungerade.
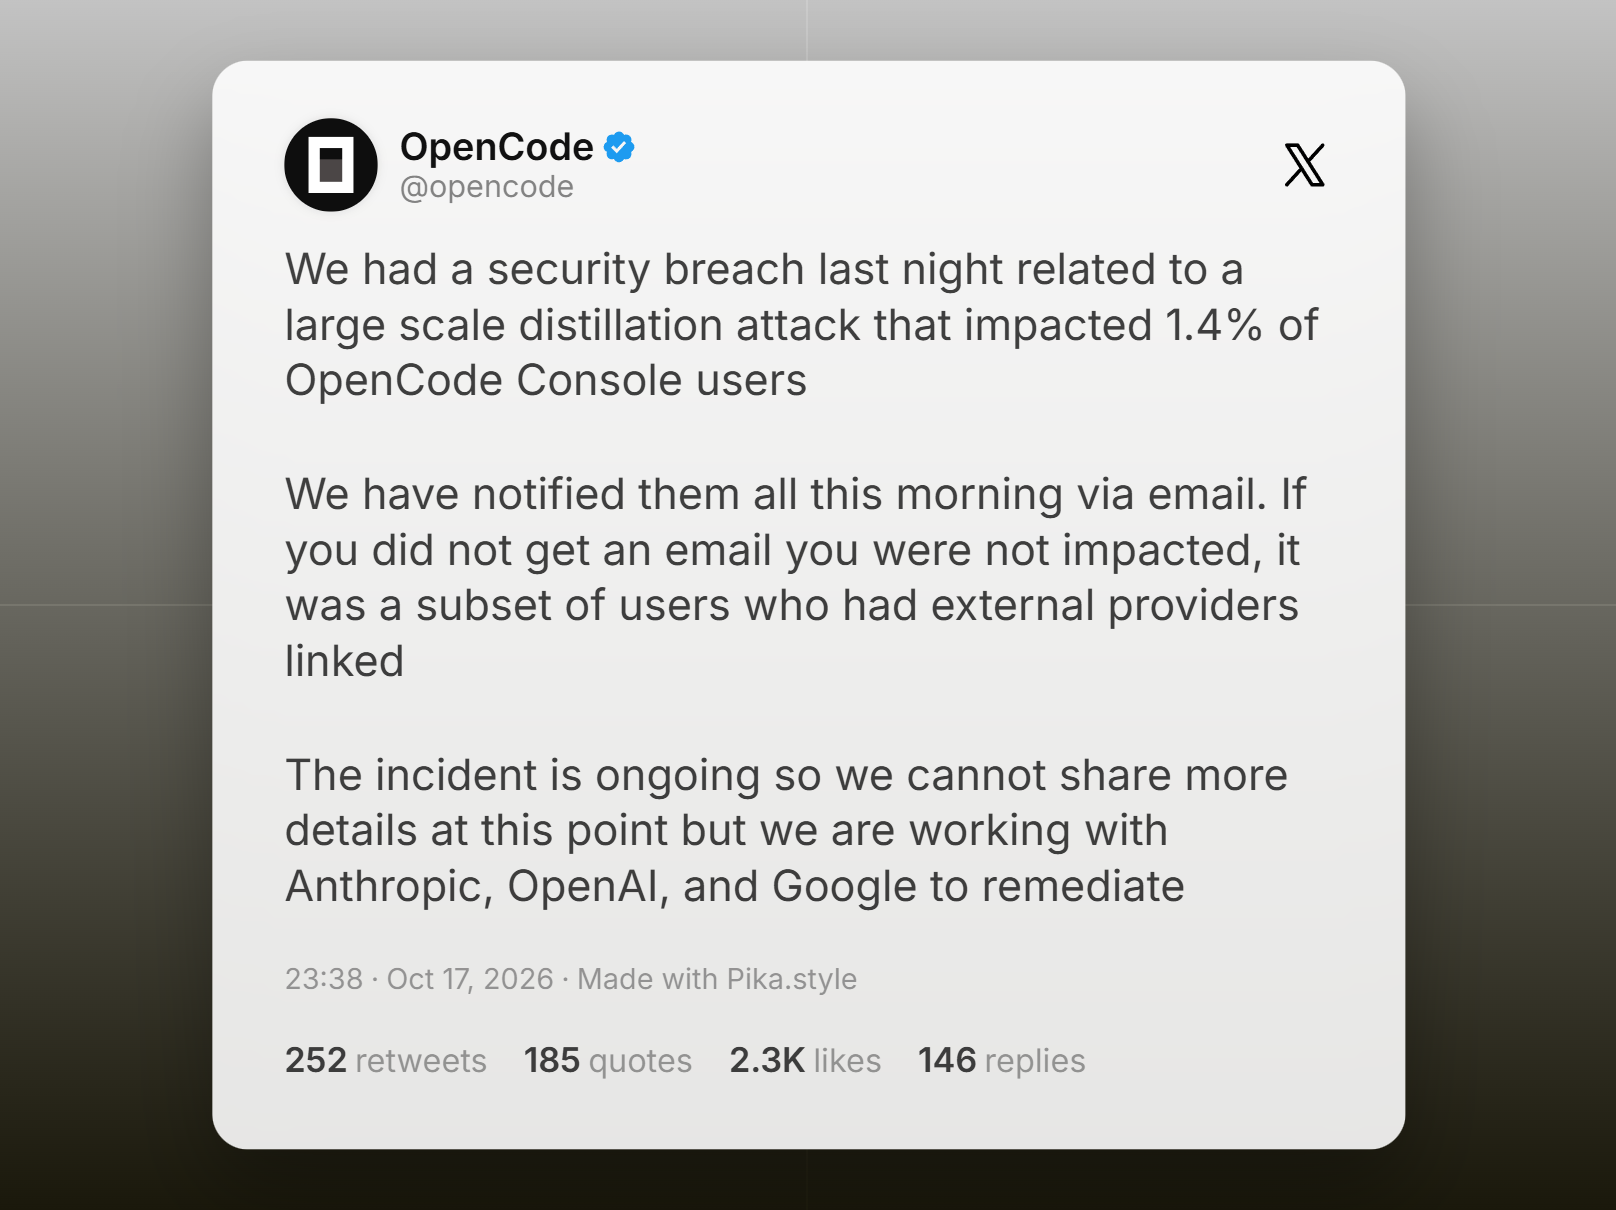
OpenCode har bekräftat ett säkerhetsintrång och uppger att 1,4 % av dess Console-användare drabbades. Enligt företaget var de drabbade kontona en delmängd av dem som hade externa leverantörer kopplade till sig. Alla drabbade har meddelats via e-post, och OpenCode uppger att användare som inte har fått något sådant meddelande inte påverkades. Företaget kopplade intrånget till en storskalig destillationsattack, som innebär att en AI-modells svar samlas in för att träna en annan modell. OpenCode uppger att incidenten fortfarande pågår och att företaget samarbetar med Anthropic, OpenAI och Google för att hantera den. Drabbade användare har uppmanats att återkalla och ersätta sina leverantörsnycklar, uppdatera applikationer som använder dem och granska den senaste tidens användning för att upptäcka oväntad aktivitet.
Källa/källor
 Add as a preferred source on Google


