


Intel avbryter sitt bug bounty-program på 100 000 dollar
Intel har avbrutit sitt långvariga bug bounty-program och övergått till ett nytt system för rapportering av sårbarheter på Intigriti-plattformen, som inte erbjuder några ekonomiska belöningar. Intel, som tidigare betalade forskare upp till 100 000 dollar för att upptäcka säkerhetsbrister, anges nu uttryckligen på Intigriti som ett program för ansvarsfull rapportering utan belöningar.
Forskare kan fortfarande rapportera sårbarheter som de upptäcker i Intels hårdvara, firmware, programvara och open source-projekt, men de kommer inte att få någon ersättning för sina upptäckter. Det ursprungliga belöningsprogrammet lanserades 2017 som ett initiativ endast för inbjudna och öppnades för alla säkerhetsforskare 2018. Det visade sig vara mycket effektivt för att åtgärda kritiska sårbarheter innan illvilliga aktörer kunde utnyttja dem.
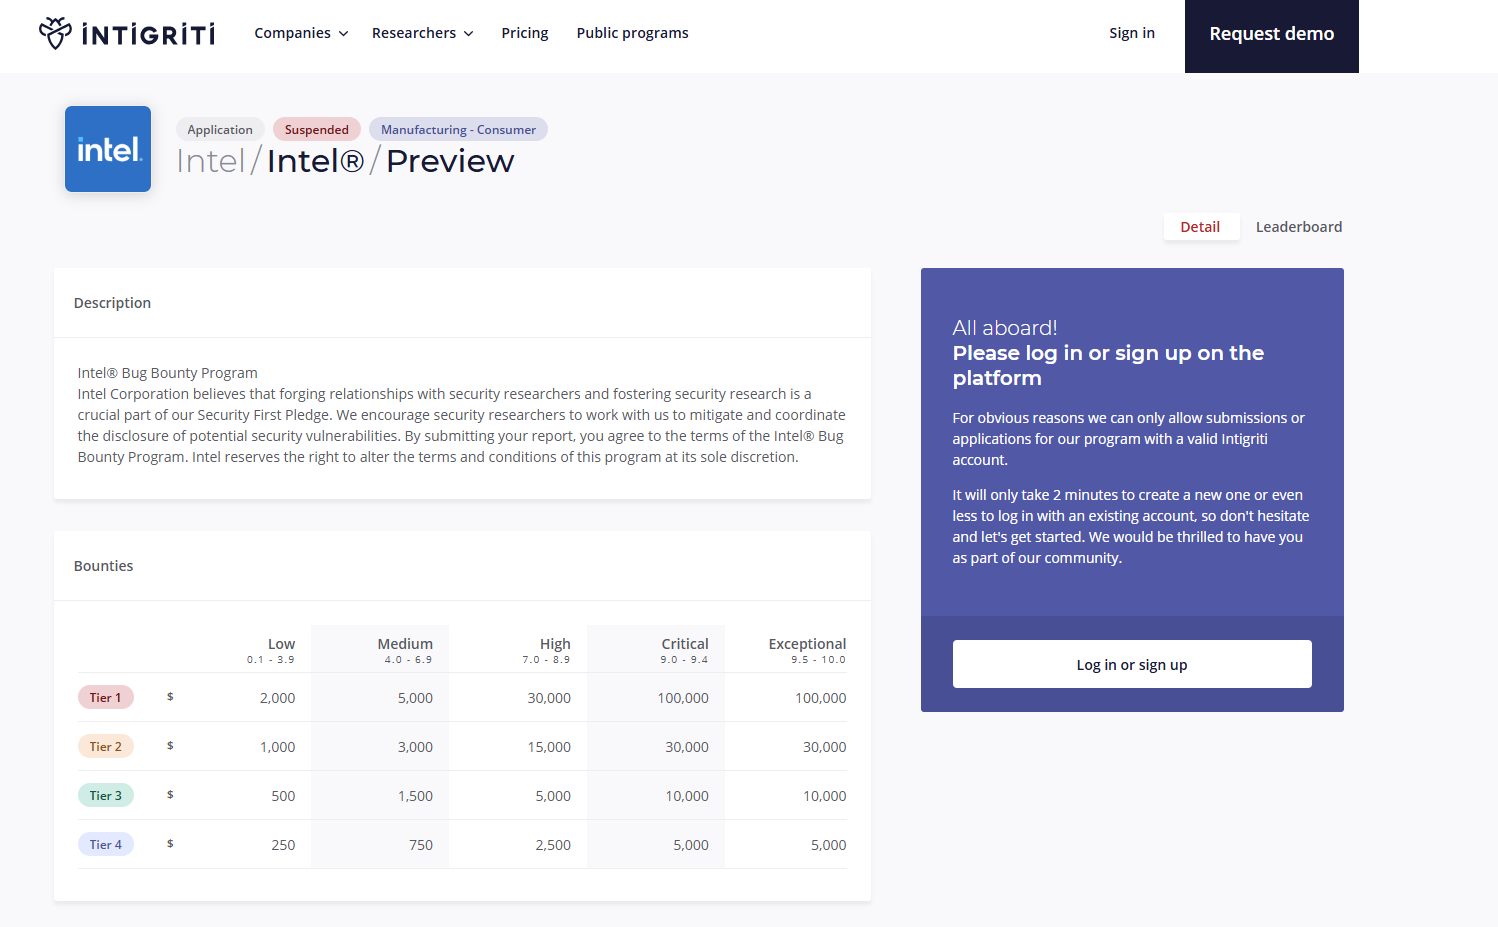
Enbart under 2020 kom nästan hälften av de gemensamma sårbarheterna och exponeringarna (CVE:er) som Intel åtgärdade direkt från detta program. Utbetalningarna delades in i fyra nivåer, från 250 dollar för mindre brister upp till 100 000 dollar för sårbarheter på högsta nivå. Så sent som i början av 2025 uppgav Intel att man utvärderade förbättrade kriterier för belöningar, vilket gör denna plötsliga avstängning till en överraskning för cybersäkerhetsgemenskapen.
Även om Intel inte har angett någon officiell anledning till avstängningen pekar branschtrender på AI:s framväxt som en trolig faktor. Öppen källkodsprojekt har nyligen ställts inför en massiv tillströmning av säkerhetsrapporter som genererats av AI-verktyg. Antalet CVE:er i Linux-kärnan har ökat från cirka 500 per release till nästan 2 000, vilket har överväldigat underhållsansvariga. Linux-skaparen Linus Torvalds konstaterade nyligen att dubbletter av AI-genererade rapporter har gjort det nästan omöjligt att hantera säkerhetslistorna. På samma sätt stängde open source-projektet Curl ner sitt eget bug bounty-program på grund av en flod av automatiserade inlämningar av låg kvalitet.
HackerOnes Internet Bug Bounty-program pausade också inlämningarna tidigare i år och påpekade uttryckligen att AI-stödd forskning snabbt ökar upptäckten av sårbarheter och överbelastar systemet. Det är högst troligt att Intel står inför en liknande tillströmning av automatiserade sårbarhetsrapporter och har valt att pausa de ekonomiska incitamenten för att hantera volymen. För tillfället måste cybersäkerhetsforskare som analyserar Intels teknik skicka in sina fynd utan förväntningar om ekonomisk belöning.
 Add as a preferred source on Google


