


Brister i OxygenOS 16 gör att appar kan få root-åtkomst på OnePlus- och Oppo-telefoner
En skadlig app installerad på en OnePlus-telefon kan få root-åtkomst utan att be om ett enda tillstånd. Säkerhetsforskaren Rasmus Moorats upptäckte två sårbarheter i OxygenOS som gör det möjligt för en app att bryta sig ut ur Androids sandlåda och ta kontroll över delar av telefonen som den aldrig borde kunna nå. OnePlus bekräftade för honom att sårbarheterna påverkar flera OnePlus- och Oppo-enheter med olika programvaruversioner, men har inte tillhandahållit en fullständig lista.
Moorats utvecklade säkerhetsluckan på en äldre OnePlus 12 Pro som han redan hade låst upp och rootat för forskningsändamål. Han installerade sedan samma omodifierade app på sin OnePlus 15 med OxygenOS 16.0.3.503. Den telefonen hade varken rootats eller modifierats, och säkerhetsluckan fungerade vid första försöket. För att attacken ska fungera måste någon installera och öppna den skadliga appen, men appen behöver inte begära några behörigheter.
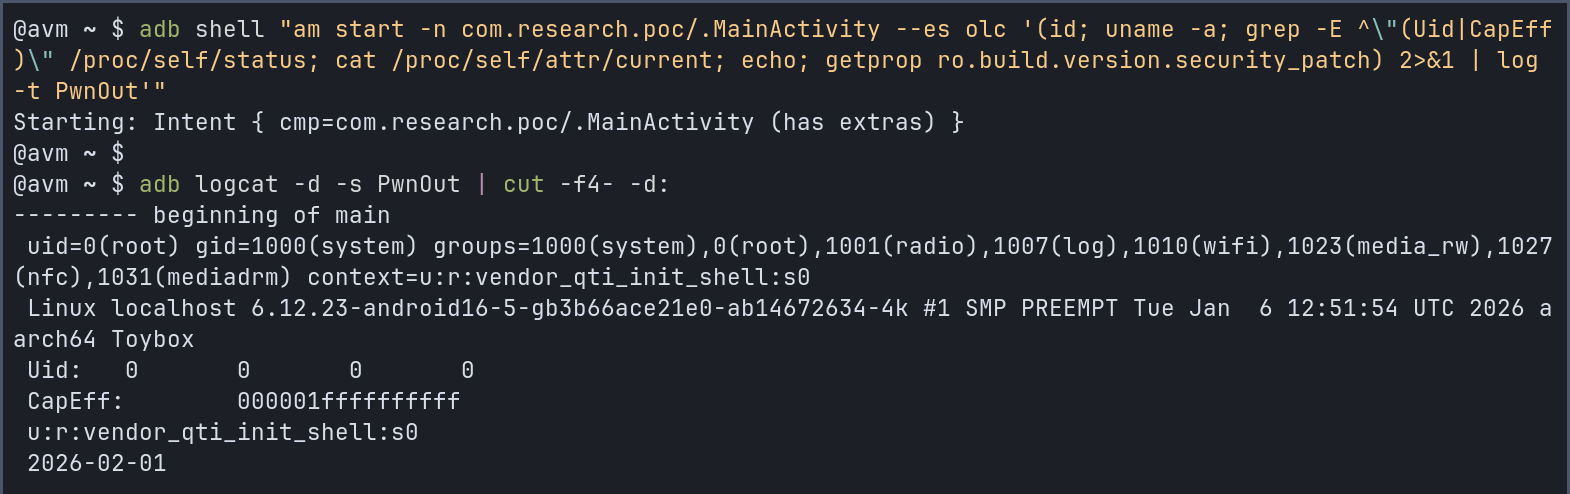
Attacken utnyttjar de två sårbarheterna i följd. Den första finns i AtlasService, en bakgrundstjänst som samlar in diagnostik- och felsökningsinformation. Den körs med root-behörighet men kontrollerar inte vilken app som skickar en begäran till den. Moorats upptäckte att en app kunde få ett ljudfelsökningsverktyg att behandla en del av den begäran som ett kommando och köra det som root. Android begränsar fortfarande vad den resulterande processen kan göra, så attacken riktas sedan mot en annan OnePlus-komponent som kallas olc2. Denna tjänst kan köra shell-kommandon och kontrollerar endast om en begäran kommer från en root-process. Processen som skapas via AtlasService klarar den kontrollen, vilket gör att den kan köra kommandon med mycket större kontroll över telefonen.
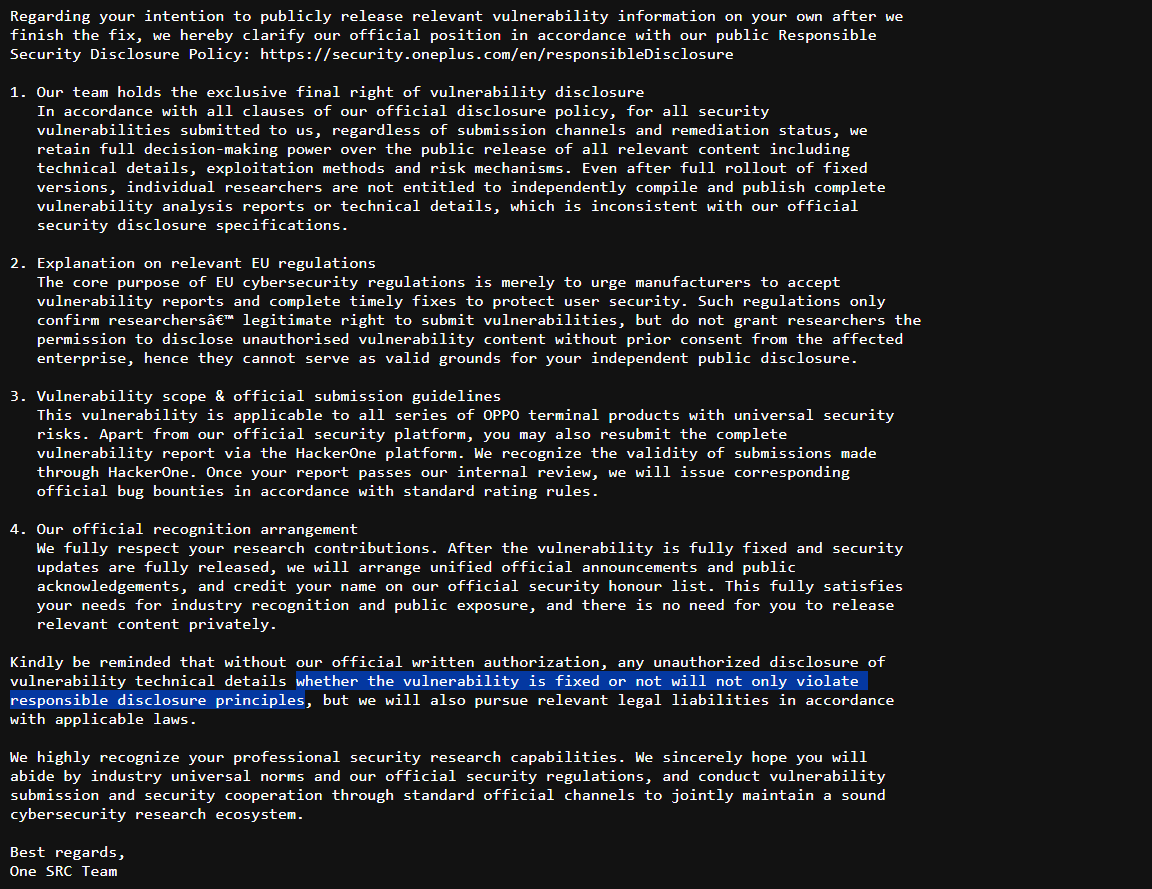
Sårbarheten fungerade på telefoner med olika kärnversioner, vilket fick Moorats att misstänka att bristerna kan förekomma i hela OxygenOS 16. Han rapporterade dem först till OnePlus den 18 april och följde upp saken efter att inte ha fått något svar. Företaget bekräftade bristerna i ett e-postmeddelande den 20 maj och uppgav att korrigeringar hade planerats. I samma svar hävdade OnePlus att endast företaget kunde besluta om tekniska detaljer skulle offentliggöras, även efter att korrigeringarna hade släppts. Företaget hävdade också att europeiska cybersäkerhetsregler inte tillät offentliggörande utan dess samtycke och varnade för rättsliga åtgärder om han skulle gå vidare.
OnePlus bad senare om mer tid för att förbereda korrigeringarna, och Moorats gick med på att inte publicera något före den 17 september. Trots den förlängningen förblev hans förfrågningar om uppdateringar i juli och september obesvarade. Han publicerade sina upptäckter den 24 september, mer än fem månader efter sin första rapport. I rapporten förklaras hur sårbarheterna samverkar och den innehåller kodutdrag från testappen. Han har sedan dess verifierat att OxygenOS 16.0.10.500(EX01) åtgärdar båda sårbarheterna på OnePlus 15.
Källa(or)
 Add as a preferred source on Google


