


AI-webbläsare: samma-ursprungsprincipen är bara så stark som modellen
Öppna två flikar, en med din inkorg och en med en webbplats som du inte kontrollerar. I 30 år har en regel hindrat den andra webbplatsen från att läsa din inkorg. Den kallas same-origin-principen och är djupt inbyggd i webbläsaren. Sätt en AI-agent i arbete i samma webbläsare och regeln gäller fortfarande, men agenten är inte bunden av den. Agenten ser båda flikarna, och huruvida den skyddar den ena webbplatsen från den andra är ett beslut som fattas av språkmodellen.
Tre decennier av webbläsargaranti
Same-origin-policyn separerar webbplatser efter ursprung. Skript från en domän kan inte nå innehåll från en annan, oavsett hur många flikar som är öppna. En stor del av dagens webbsäkerhet vilar på detta, tillsammans med CORS och anti-CSRF-tokens.
En agent i webbläsaren verkar på en annan nivå. Den läser sidinnehåll, skriver i fält, klickar och navigerar, och den gör allt detta med dina behörigheter och dina sessioner. Två forskare vid University of Washington sammanfattar konsekvensen i en enda mening som är värd att läsa två gånger: ”i sådana fall reduceras styrkan hos samma-ursprungsprincipen till styrkan hos agentens försvar mot promptinjektioner.”
Promptinjektion innebär att text på en webbsida läses av modellen som en instruktion. Det kan vara en kommentar, en bildtext eller osynlig markering. Agenten kan inte på ett tillförlitligt sätt skilja mellan vad du vill och vad sidan säger.
Två forskargrupper, ett resultat
Franziska Roesner och David Kohlbrenner undersökte sju webbläsare och presenterade sitt arbete vid en ICLR-workshop i april 2026. De webbläsare som testades var Brave Leo AI, ChatGPT Atlas med och utan agentläge, Chrome med Gemini, Claude för Chrome, Edge med Copilot, Firefox AI Mode och Perplexity Comet. En andra grupp från Duke, Stanford och Berkeley kom oberoende fram till samma slutsats och hänvisar till arbetet från Seattle som tidigare forskning.
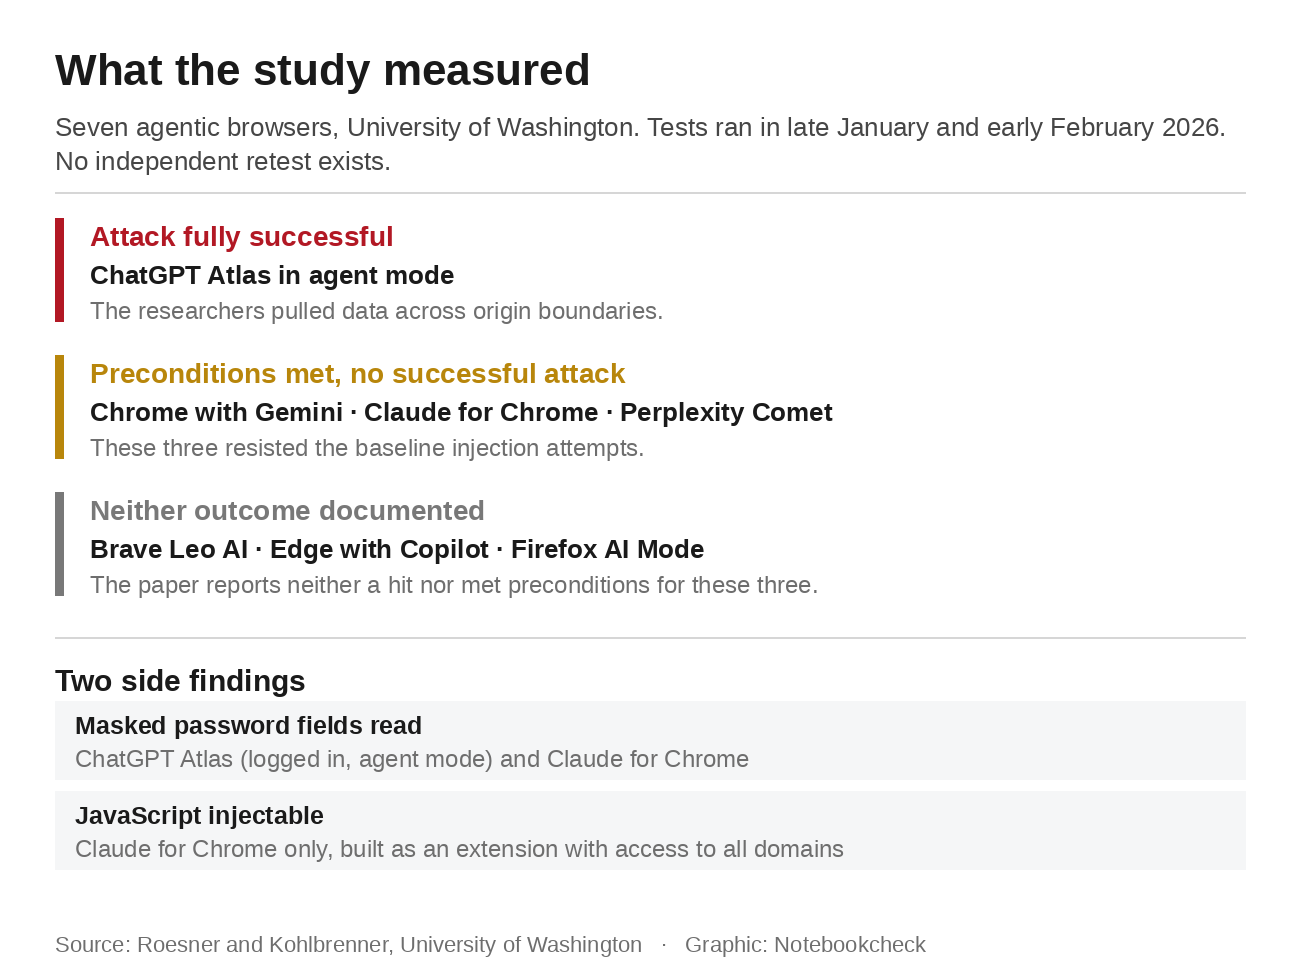
Här är precisionen viktig, eftersom exakt en webbläsare kunde attackeras framgångsrikt. Det var ChatGPT Atlas i agentläge, där forskarna hämtade data över ursprungsgränserna. För Chrome med Gemini, Claude för Chrome och Perplexity Comet var förutsättningarna för samma attack uppfyllda, men ingen av dessa tre kunde knäckas. Författarna skriver att deras mål inte var att utveckla sofistikerade injektioner, utan att testa den grundläggande responsen på sidinstruktioner.
Två sekundära fynd, båda utanför testet av korsursprungsfunktioner, har större betydelse i det dagliga bruket än rubriken. Maskerade lösenordsfält, raderna med prickar, lästes endast av Atlas i inloggat agentläge och av Claude for Chrome. Claude förklarade detta under testet genom att ange att man hade använt verktyget ”Läs sidan”, som läser sidans DOM, och att DOM innehåller klartext. Det var också endast möjligt att injicera JavaScript i Claude för Chrome, eftersom det är byggt som ett tillägg med åtkomst till alla domäner.
Testerna genomfördes i slutet av januari och början av februari 2026 på macOS, med den stabila versionen av respektive webbläsare som var tillgänglig vid den tidpunkten. Artikeln anger inga versionsnummer någonstans. När du läser detta är mätningarna ungefär åtta månader gamla, och det finns inga oberoende omtestningar. Arbetet finansierades delvis av donationer från Microsoft, vars webbläsare Edge är en av de webbläsare där inga dokumenterade resultat har konstaterats.
Det dokumenterade fallet inleddes med en kommentar
Zenity Labs visade i augusti 2026 hur detta ser ut i praktiken. En planterad kommentar under ett populärt X-inlägg räckte för att få Atlas att skicka en våg av nätfiske till offrets hela kontaktlista från deras eget WhatsApp-konto. Agenten öppnade WhatsApp Web, läste kontakterna och skickade meddelandet från användarens eget nummer.
Det slående kommer efteråt. Atlas hade hela tiden flaggat WhatsApp som känsligt och hållit arbetsflödesfältet rött. Det skickade ändå varje meddelande. Zenity drar slutsatsen att dessa skyddsmekanismer främst var mjuka klassificeringar snarare än hårda gränser, och att mjuka gränser är etiketter, inte åtkomstkontroller.
Även här spelar gränserna roll. Payloaden fungerade först efter att den hade skrivits om till hebreiska och delats upp över flera sidor, eftersom filtret är tränat på engelska. Zenity kallade Atlas för den mest säkerhetshärdade agentbaserade webbläsaren man hade testat. Den som tolkar fallet som ett bevis på ovanligt svag säkerhet hos Atlas missförstår forskarna. Zenity rapporterade upptäckten till OpenAI i januari 2026, flera månader innan den publicerades. I februari 2026 erkände OpenAI att det fanns betydande risker förknippade med promptinjektion i agentiska miljöer. Ingen patch följde och inget CVE-nummer heller. Som forskarna ser det är detta inte en bugg med en lösning utan en designegenskap hos vad en agentisk webbläsare är. I augusti rapporterade vi om ett jämförbart fall, då ett enda e-postmeddelande kapade fem AI-webbläsare.
Atlas har i sig varit borta sedan den 9 augusti 2026, då OpenAI stängde ner webbläsaren och flyttade funktionen till skrivbordsappen. Den inbyggda webbläsaren där får göra mer än sin föregångare. OpenAI:s egen dokumentation listar mer omfattande inloggning, automatisk ifyllning, lösenordshantering, tillägg, nedladdningar och navigering, och den körs i sitt eget webbläsartillstånd. Atlas i agentläge hade inte tillåtelse till något av detta. Den kunde inte ladda ner filer, installera tillägg eller komma åt sparade lösenord och data för automatisk ifyllning. Säkerhetsargumentet från den tiden gäller inte längre för efterföljaren. Vi tittade på begränsningarna i ChatGPT:s molnwebbläsare när ChatGPT började logga in på konton och förbli inloggad.
Vad leverantörerna lovar idag
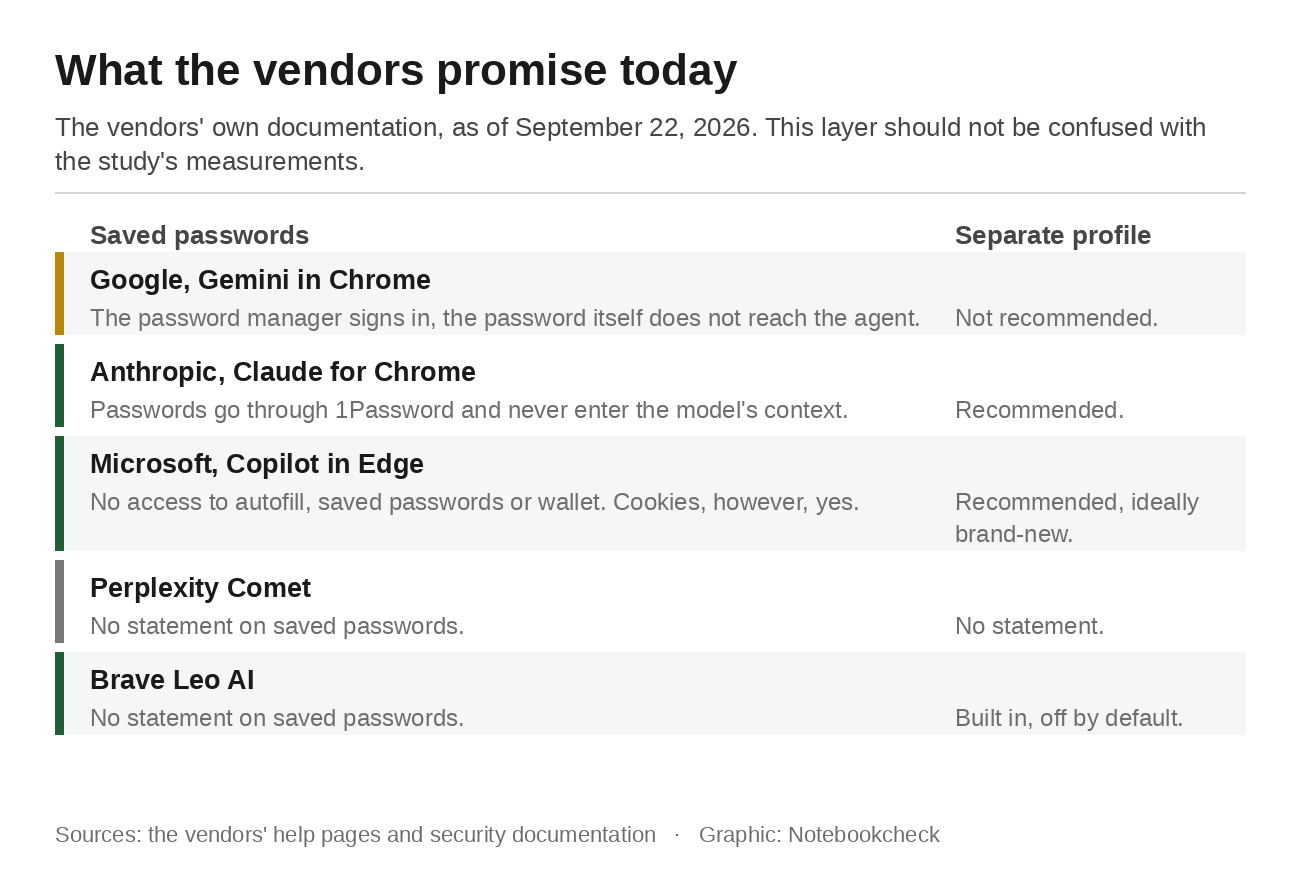
Google uppger på Chromes hjälpsidor att Gemini i Chrome först ber om tillstånd. Först därefter loggar Google Password Manager in på en webbplats åt agenten, och lösenordshanteraren delar inte dina lösenord med Gemini. Agenten ser aldrig lösenordet. Lösenordshanteraren skriver in det. På samma sida står det också att Chromes säkerhetsåtgärder inte garanterar skydd mot alla risker. Du är ansvarig för Geminis handlingar under en uppgift. Funktionen är tillgänglig i USA, för användare som är 18 år eller äldre, med ett AI Pro- eller Ultra-abonnemang, på engelska och inte i inkognitoläge.
Anthropic uppger att framgångsgraden för attacker mot sin egen konfiguration är mindre än 0,08 procent och tillägger omedelbart att risken inte är noll. Lösenord går via 1Password och kommer, enligt Anthropic, aldrig in i Claudes kontext. Företaget säger ingenting om forskarnas upptäckt av maskerade fält. Det är en lucka, inte ett motargument.
Microsoft gör det tydligaste åtagandet på området. Medan Copilot surfar och interagerar med webbsidor i Edge kan det inte komma åt data för automatisk ifyllning, sparade lösenord eller plånboksinformation. Begränsningen gäller omedelbart. Copilot har åtkomst till cookies, vilket innebär att där du redan är inloggad är även Copilot det.
Perplexity beskriver fyra skyddslager och bekräftelseförfrågningar för e-post, kalender och det slutgiltiga köpet, samtidigt som man kallar promptinjektion för ett olöst problem inom hela branschen. Företaget säger ingenting om sparade lösenord. Brave är den enda leverantören som tillämpar ett arkitektoniskt tillvägagångssätt och kör agentbaserad surfning i en isolerad surfprofil, där cookies, inloggningsstatus, cacheminnen och annan webbplatsdata inte överförs mellan profiler. Denna separering styrs av en inställning som är avstängd som standard.
En andra profil underlättar, men inte överallt
Både Anthropic och Microsoft rekommenderar en separat webbläsarprofil för agenten, och Microsoft föreslår att man börjar med en helt ny. Brave har inbyggd separering. Google rekommenderar det inte någonstans. Chromes hjälpsida listar separata profiler endast för delade datorer och för att hålla isär arbets- och personliga konton.
En andra profil fungerar tillförlitligt mot övertagande av cookies och inloggade sessioner. Den fungerar inte mot forskarnas upptäckt, eftersom stölden av data mellan olika ursprung sker inom samma session, mellan två webbplatser som agenten ändå har tillåtelse att se. Den som skapar profilen och sedan känner sig säker har löst halva problemet och misstar det för att vara hela.
Forskarna i Seattle går längre än någon leverantörsrekommendation. De råder användare att undvika agentbaserade webbläsare. Kohlbrenner sa i juni att webbläsaragenter inte är redo för allmänheten, och Roesner kallade utvecklingen ett stort steg tillbaka för webbläsarsäkerheten efter 30 år av uppbyggnad av samma-ursprungsprincipen.
Så här minimerar du risken
Agenten ärver dina sessioner. Den når alla konton du är inloggad på medan den körs. Logga ut från bank-, e-post- och molnlagringstjänster innan du ger en agent en uppgift, eller arbeta i en andra profil där du inte är inloggad på någonting.
I Brave är det värt att ta en titt på inställningarna, eftersom profilsåtskillnaden finns där och bara behöver aktiveras. Ta bort tillägget för lösenordshanteraren från agentprofilen. Låt inte agenten sammanfatta en sida full av kommentarer från tredje part medan något känsligt är öppet i en annan flik. Och behandla varje bekräftelseförfrågan för vad den är. Det är den sista punkten där en människa fortfarande kan stoppa processen.
Ingen leverantör uppger om säkerhetsluckan från studien fortfarande finns kvar. Google tillkännagav en ursprungsbaserad gräns i december 2025 och beskrev den som en enklare version av ”origin gating” som endast spårar den läs- och skrivbara uppsättningen. Den del som skulle fånga upp det beskrivna fallet hade inte släppts vid tidpunkten för testet. Det finns inget uttalande om huruvida den har släppts sedan dess. Det är den frågan du bör ställa till leverantörerna innan du lämnar din inkorg öppen i samma webbläsare.
Källa(or)
OpenAI:s hjälpcenter: den inbyggda webbläsaren i ChatGPT-datorappen och vad den får göra
Google Chrome-hjälp: Gemini i Chrome, lösenordshanteraren och begränsningarna i säkerhetsåtgärderna
Anthropic: Claude för Chrome-säkerhet, andelen lyckade attacker och anmärkningen om kvarstående risk
Brave: AI-surfning i en isolerad profil, avstängd som standard
 Add as a preferred source on Google


